EU-Hosting ist beim Projektraum keine Geschmacksfrage
VON JON STEINFELD
Ein Projektraum verarbeitet mehr Schützenswertes, als man denkt: Namen und Kontaktdaten aller Beteiligten, Verträge und Vergabeunterlagen, dazu das lückenlose Protokoll, wer wann was getan hat. Damit ist er ein Fall für Art. 28 DSGVO — das Büro bleibt Verantwortlicher, der Anbieter wird Auftragsverarbeiter.
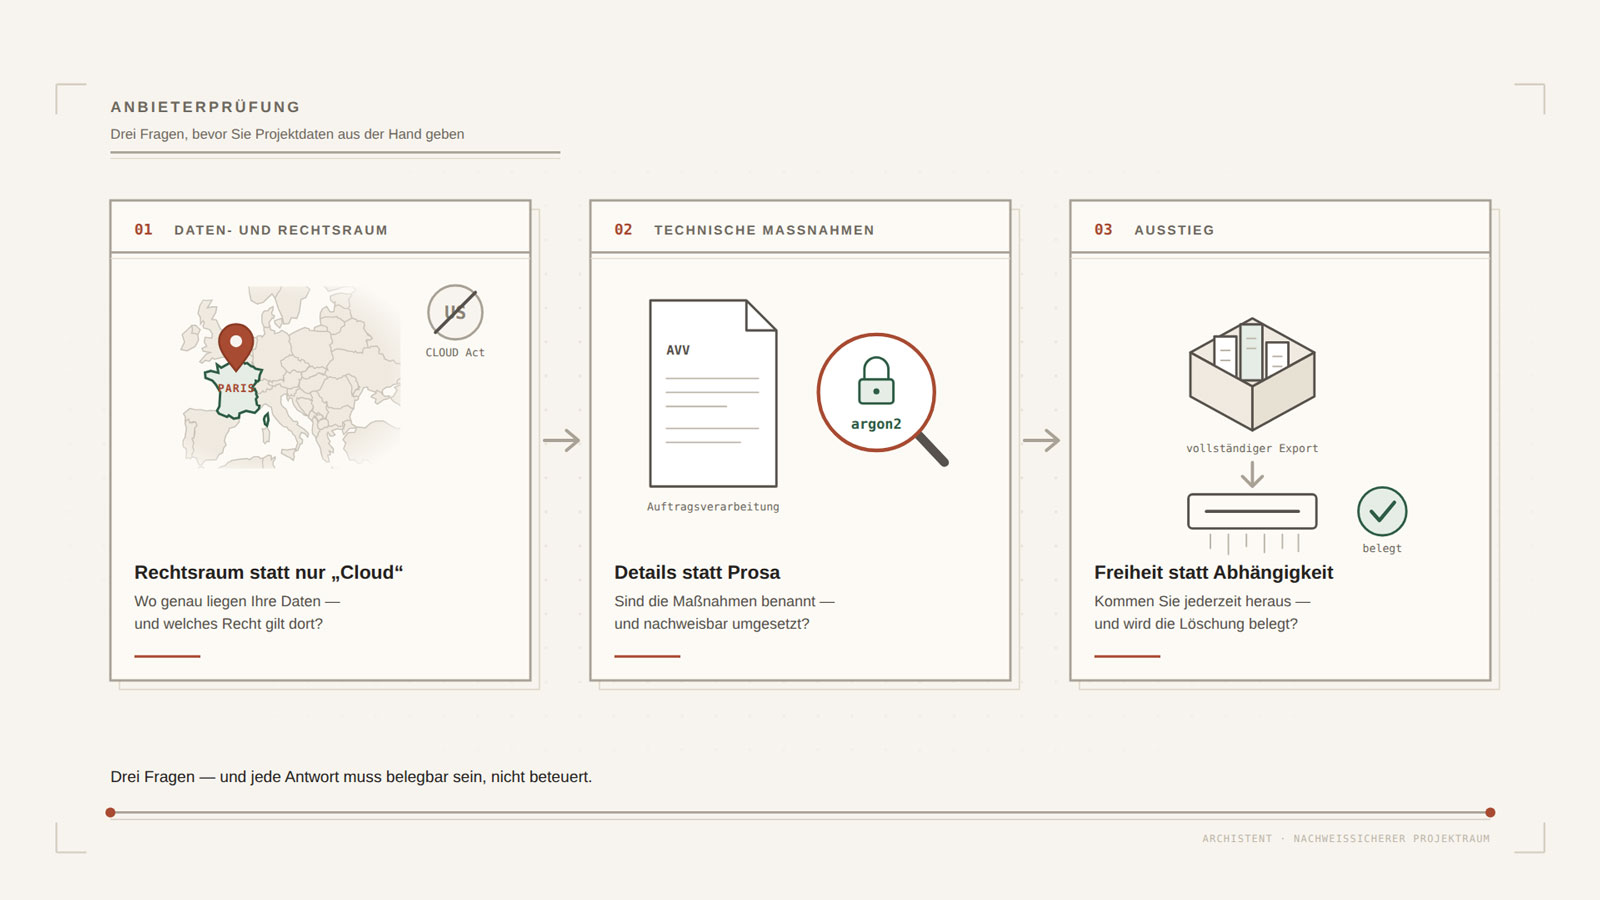
Drei Fragen an jeden Anbieter
Wo liegen die Daten? „Cloud" ist keine Antwort. Entscheidend ist der Rechtsraum: Server in der EU, ohne stille Weitergabe in Drittländer. Archistent betreibt Anwendung, Datenbank und Dateispeicher ausschließlich in Frankreich (Scaleway, ISO-27001-zertifizierte Rechenzentren) — Ihre Projektdaten verlassen die EU nicht, und für sie besteht kein Zugriffsweg über den US CLOUD Act. Wichtig ist auch hier Ehrlichkeit im Detail: Für zwei eng begrenzte Hilfsdienste ohne Zugriff auf Projektinhalte — technische Fehlerdiagnose und Zahlungsabwicklung — setzen wir auf Anbieter mit US-Mutterkonzern und EU-Servern; diese Übermittlungen sind über das EU-US Data Privacy Framework und Standardvertragsklauseln abgesichert und in unserem AVV transparent gelistet. Fragen Sie jeden Anbieter genau danach: Wo liegen die Inhalte, und was genau geht an wen?
Gibt es einen AVV mit echten TOMs? Jeder seriöse Anbieter stellt einen Auftragsverarbeitungsvertrag samt technischer und organisatorischer Maßnahmen bereit. Lesenswert wird es bei den Details: Steht dort, was tatsächlich implementiert ist — oder Marketingprosa? Fragen Sie nach Konkretem: Wie sind Passwörter gespeichert? Wann wurde die Datenwiederherstellung zuletzt geprobt?
Was passiert beim Ausstieg? Ihre Daten müssen exportierbar sein und nach Vertragsende nachweislich gelöscht werden. Wer das vertraglich nicht zusagt, plant mit Ihrer Abhängigkeit.
Sicherheit, die man prüfen kann
Bei Archistent gehören zu den zusagbaren Maßnahmen unter anderem: argon2-gehashte Passwörter, TLS überall, serverseitig verschlüsselte Speicher, tägliche Backups mit dokumentiertem Wiederherstellungstest, ein manipulationssicheres Projekt-Log mit Hash-Kette — und eine Fehlerüberwachung, die ausschließlich in der EU arbeitet und keine Projektinhalte sieht. All das steht so in unseren TOMs, weil es so im System steckt.
Der Maßstab ist einfach: Was ein Anbieter über seine Sicherheit schreibt, muss er im Zweifel einem Auditor zeigen können. Alles andere ist Dekoration.